
Optimisez votre sécurité Microsoft grâce à une surveillance et une réponse aux incidents 24h/24, 7j/7
Votre plateforme de sécurité Microsoft génère quotidiennement une quantité considérable d'informations de sécurité. Microsoft Defender EDR, qui fait partie de l'écosystème Microsoft XDR, met en corrélation les signaux provenant des terminaux, des identités, des e-mails, des environnements cloud et des applications pour identifier les incidents de sécurité, mais l'interprétation et le suivi efficaces de ces incidents restent un défi pour de nombreuses organisations.
Grâce au module Centre de sécurité Microsoft intégré à SecureSIGHT, vous bénéficiez non seulement d'une visibilité complète sur votre environnement de sécurité Microsoft, mais aussi du soutien du Secutec Security Operations Center (SOC) pour une surveillance, une analyse et une gestion des incidents en continu.
Nous transformons vos données de sécurité en actions concrètes qui renforcent votre cyber-résilience, vous permettant ainsi de tirer le meilleur parti de vos investissements dans la sécurité Microsoft.

Visualisation centralisée des incidents Microsoft Defender EDR
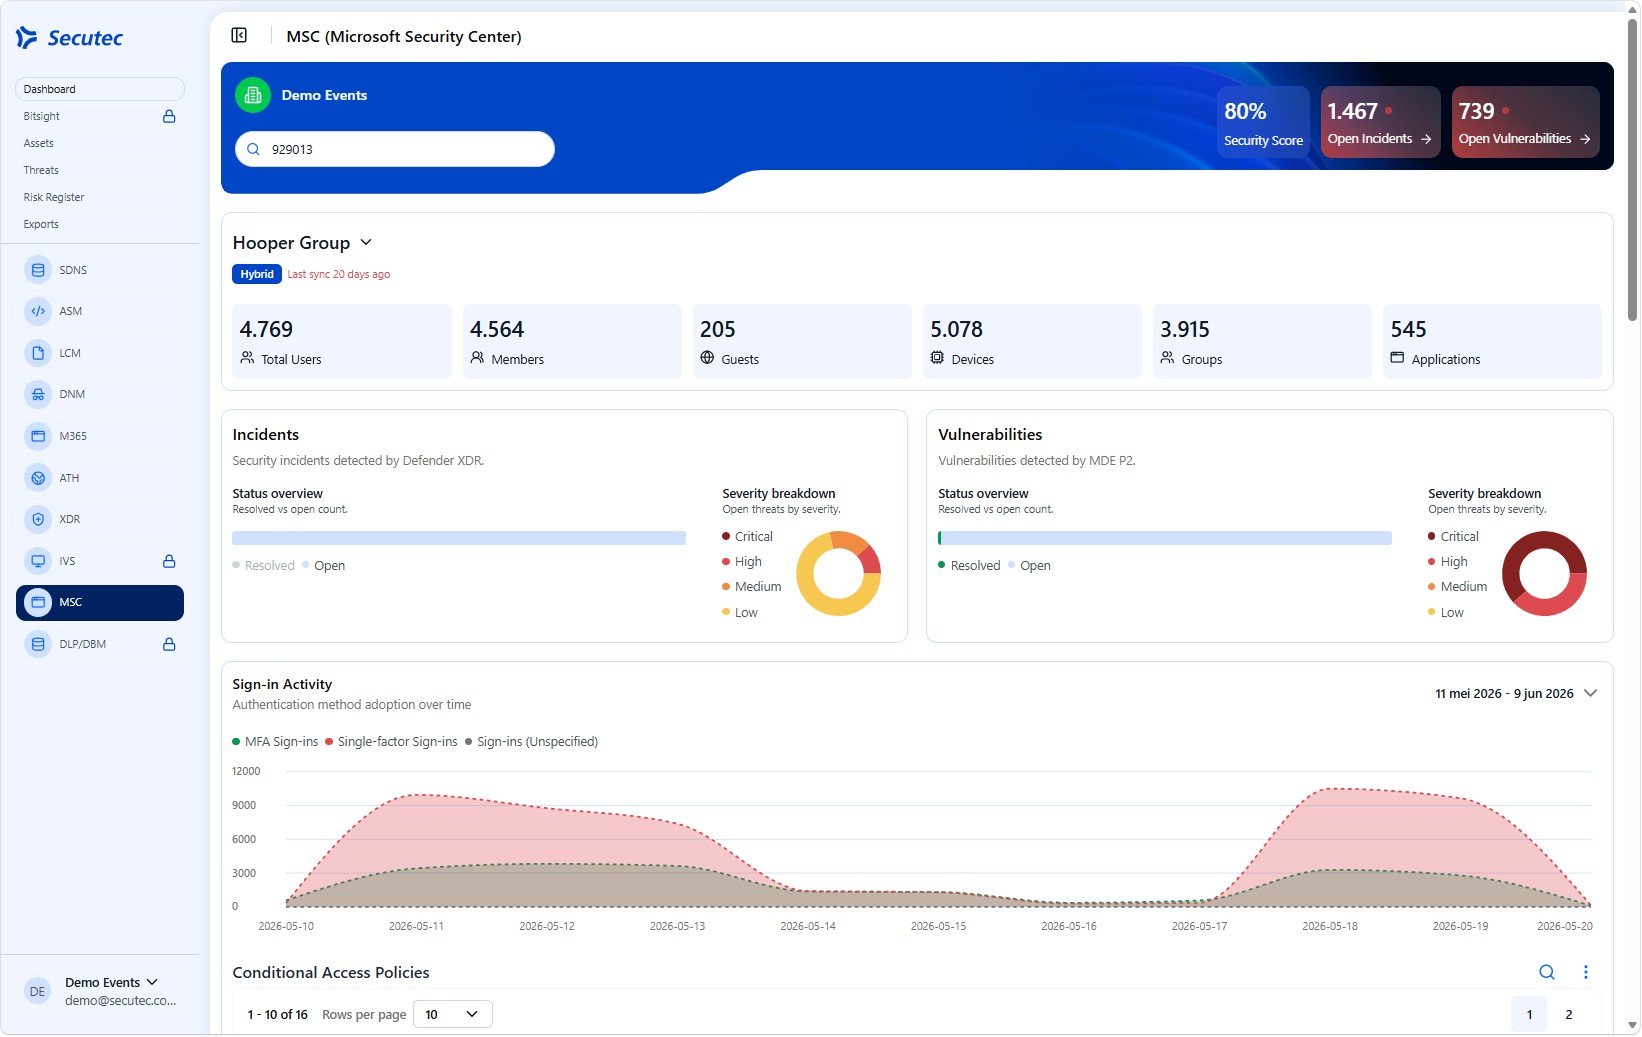
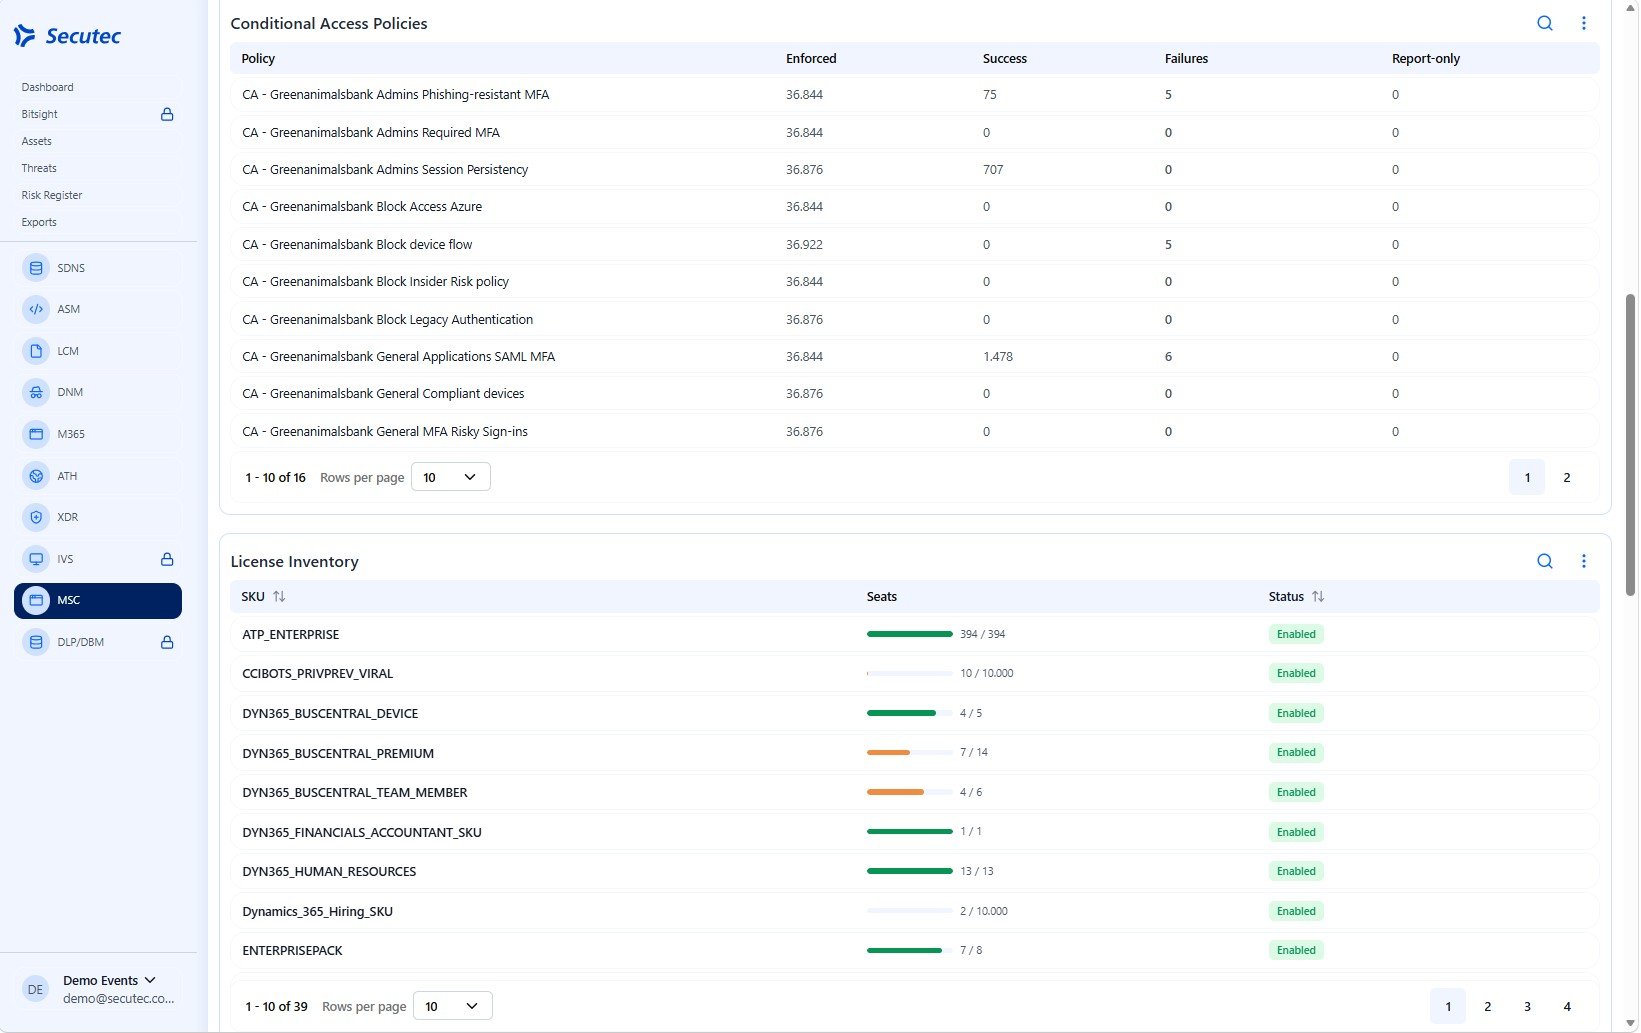
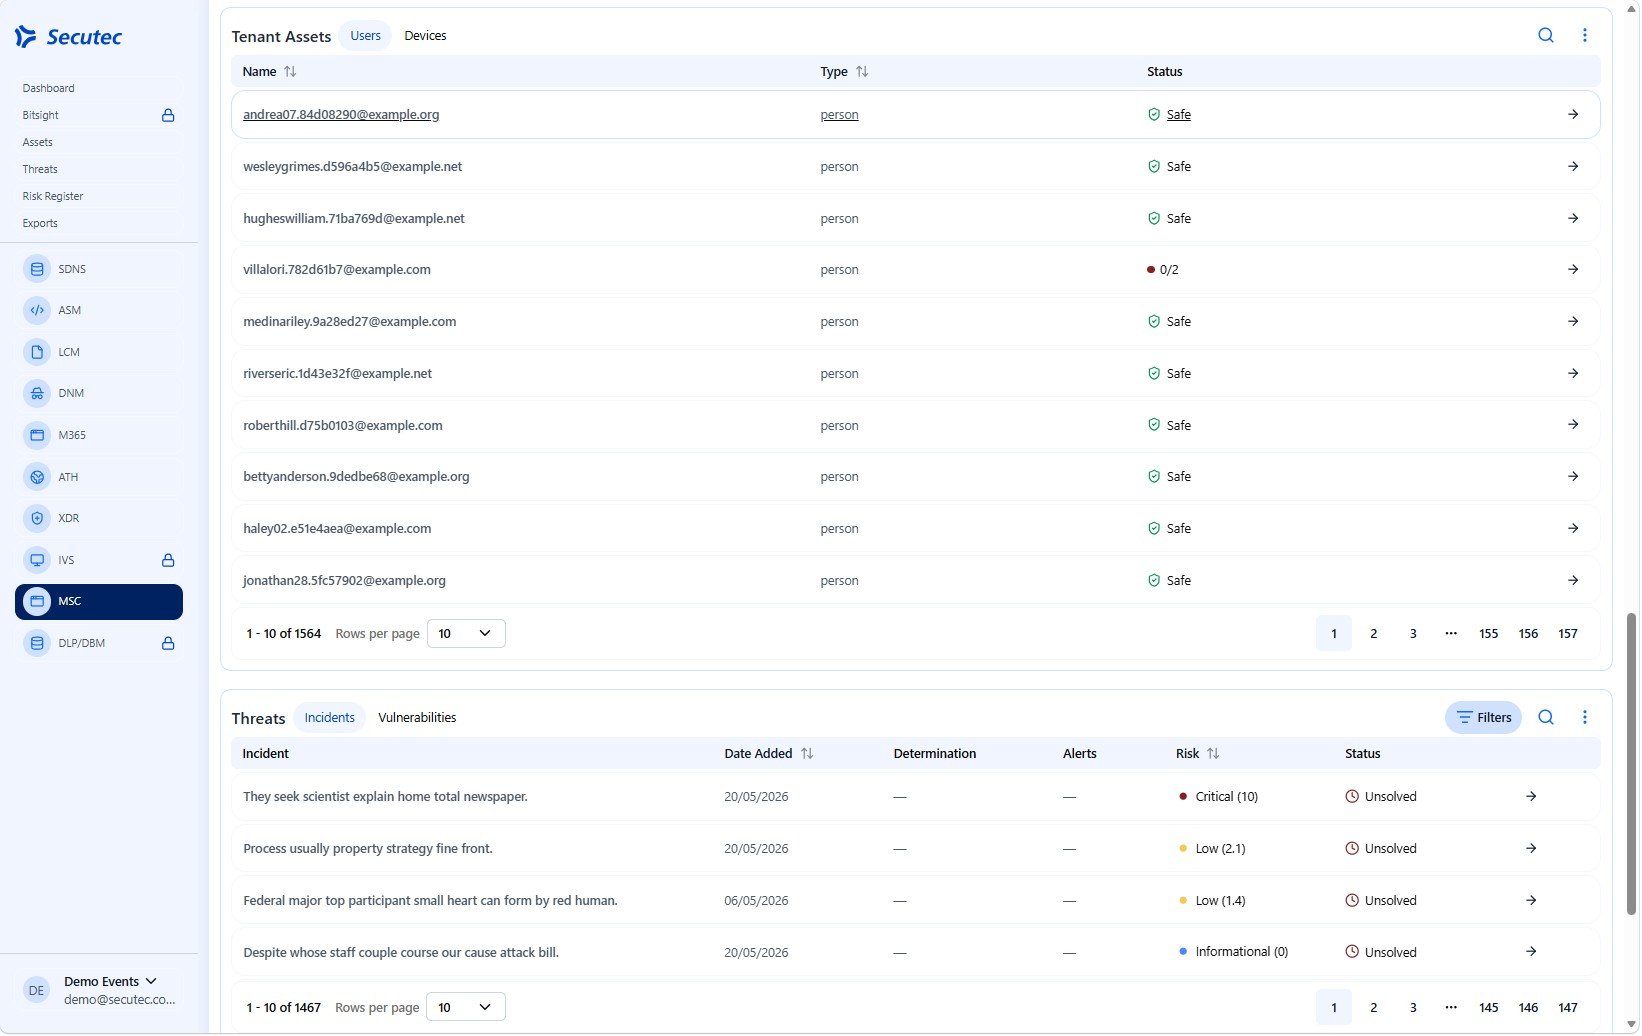
SecureSIGHT collecte et visualise les incidents, les alertes et les informations sur les menaces provenant de votre environnement Centre de sécurité Microsoft afin de les présenter sur une plateforme unique et claire.
Le module consolide les données provenant notamment de:
- Microsoft Defender for Endpoint
- Microsoft Defender for Identity
- Microsoft Defender for Office 365
- Microsoft Defender for Cloud Apps
- Microsoft Security Exposure Management
- Gestion des vulnérabilités Microsoft Defender
Cela permet d'obtenir une vue d'ensemble complète des menaces actives, des activités suspectes et des incidents de sécurité au sein de votre organisation.
Pourquoi choisir le Centre de sécurité Microsoft et le SOC géré 24 h/24, 7 j/7 de SecureSIGHT?
-
Service SOC géré 24h/24, 7j/7
Votre environnement de sécurité Microsoft est surveillé en permanence par nos analystes en sécurité expérimentés. Votre organisation dispose ainsi d'une équipe de cyberdéfense expérimentée sans avoir à mettre en place son propre SOC.
-
D'une alerte isolée a un contexte complet de l'attaque
Les équipes de sécurité perdent souvent un temps précieux à analyser des notifications isolées.
Microsoft Defender EDR met automatiquement en corrélation ces notifications pour en faire des incidents et des récits d'attaques complets. SecureSIGHT va plus loin en enrichissant, visualisant et contextualisant ces informations.
Vous obtenez une visibilité sur :
- La chaîne d'attaque complète
- Les utilisateurs, terminaux et systèmes concernés
- L'impact et la gravité des incidents
- Les risques et menaces prioritaires
- Évolution des incidents au fil du temps
Cela permet une prise de décision plus rapide et ainsi qu'une gestion plus efficace des incidents de sécurité.
-
Détection et réponse plus rapide
Lorsqu'un incident de sécurité grave est détecté, chaque minute compte.
Le SOC de Secutec intervient dans les cas suivants :
- Compromissions de comptes
- Incidents liés aux logiciels malveillants et aux ransomwares
- Connexions suspectes
- Attaques par élévation de privilèges
- Incidents liés au phishing
- Menaces liées aux terminaux et à l'identité
Grâce à une surveillance continue et à des analyses spécialisées, les menaces sont détectées plus rapidement afin de prendre plus vite des mesures appropriées.
-
Moins de fatigue liée aux alertes, plus de concentration
De nombreuses organisations sont confrontées à des centaines, voire des milliers d'alertes de sécurité chaque mois. Pour distinguer les menaces réelles des bruits de fond, il faut de l'expertise et un suivi constant.
SecureSIGHT vous aide à :
- Identifier plus rapidement les incidents pertinents
- Définir correctement les priorités
- Réduire les faux positifs
- Alléger la charge de travail des équipes de sécurité
- Réagir plus efficacement aux événements critiques
Cela permet aux équipes internes de se concentrer sur leurs tâches principales tandis que les incidents de sécurité les plus critiques reçoivent l'attention nécessaire.
-
Rapports de gestion
Outre la surveillance opérationnelle, SecureSIGHT offre également une visibilité au niveau de la direction.
Grâce à des tableaux de bord et des rapports précis, vous obtenez une vue d'ensemble sur :
- Tendances des incidents
- Niveaux de menace
- Évolution des risques
- Points à améliorer dans l'environnement de sécurité
Les équipes informatiques et la direction disposent ainsi des informations nécessaires pour prendre des décisions approfondies.
"Nous transformons vos données de sécurité en actions concrètes qui renforcent votre cyber-résilience et tirons ainsi le meilleur parti de vos investissements en sécurité Microsoft."
Service SOC géré 24h/24, 7j/7
Votre environnement de sécurité Microsoft surveillé par des analystes de sécurité expérimentés.
La technologie seule ne suffit pas pour détecter et bloquer les cybermenaces à temps.
C'est pourquoi le module Centre de sécurité Microsoft est pris en charge par le SOC de Secutec, qui surveille votre environnement de sécurité Microsoft 24 heures sur 24, 7 jours sur 7.

Entièrement intégré à SecureSIGHT
Le module Centre de sécurité Microsoft s'intègre parfaitement aux autres modules SecureSIGHT tels que :
- M365 (vérification continuelle de la configuration de sécurité du tenant.)
- Active Threat Hunting
- Gestion de la surface d'attaque (ASM)
- Identifiants divulgués et surveillance du darknet
- SecureDNS
Une plateforme centrale unique est ainsi créée pour la gestion des cyberrisques, des incidents de sécurité et des processus opérationnels liés à la sécurité.
Découvrez nos autres solutions SecureSIGHT
Maîtrisez la sécurité de votre environnement Microsoft
Découvrez comment nos solutions innovantes peuvent protéger vos actifs numériques.