
Maximaliseer uw Microsoft-beveiliging met 24/7 monitoring en incident response
Uw Microsoft securityplatform genereert dagelijks een enorme hoeveelheid beveiligingsinformatie. Microsoft Defender EDR, onderdeel van het Microsoft XDR ecosysteem, correleert signalen uit endpoints, identiteiten, e-mail, cloudomgevingen en applicaties tot beveiligingsincidenten, maar het effectief interpreteren en opvolgen van deze incidenten blijft een uitdaging voor veel organisaties.
Met de Microsoft Security Center module binnen SecureSIGHT krijgt u niet alleen volledig inzicht in uw Microsoft securityomgeving, maar ook de ondersteuning van het Secutec Security Operations Center (SOC) voor continue bewaking, analyse en incident handling.
Wij transformeren uw securitydata naar concrete acties die uw cyberweerbaarheid versterken en halen zo maximale waarde uit uw Microsoft-securityinvesteringen.

Centrale visualisatie van Microsoft Defender EDR-incidenten
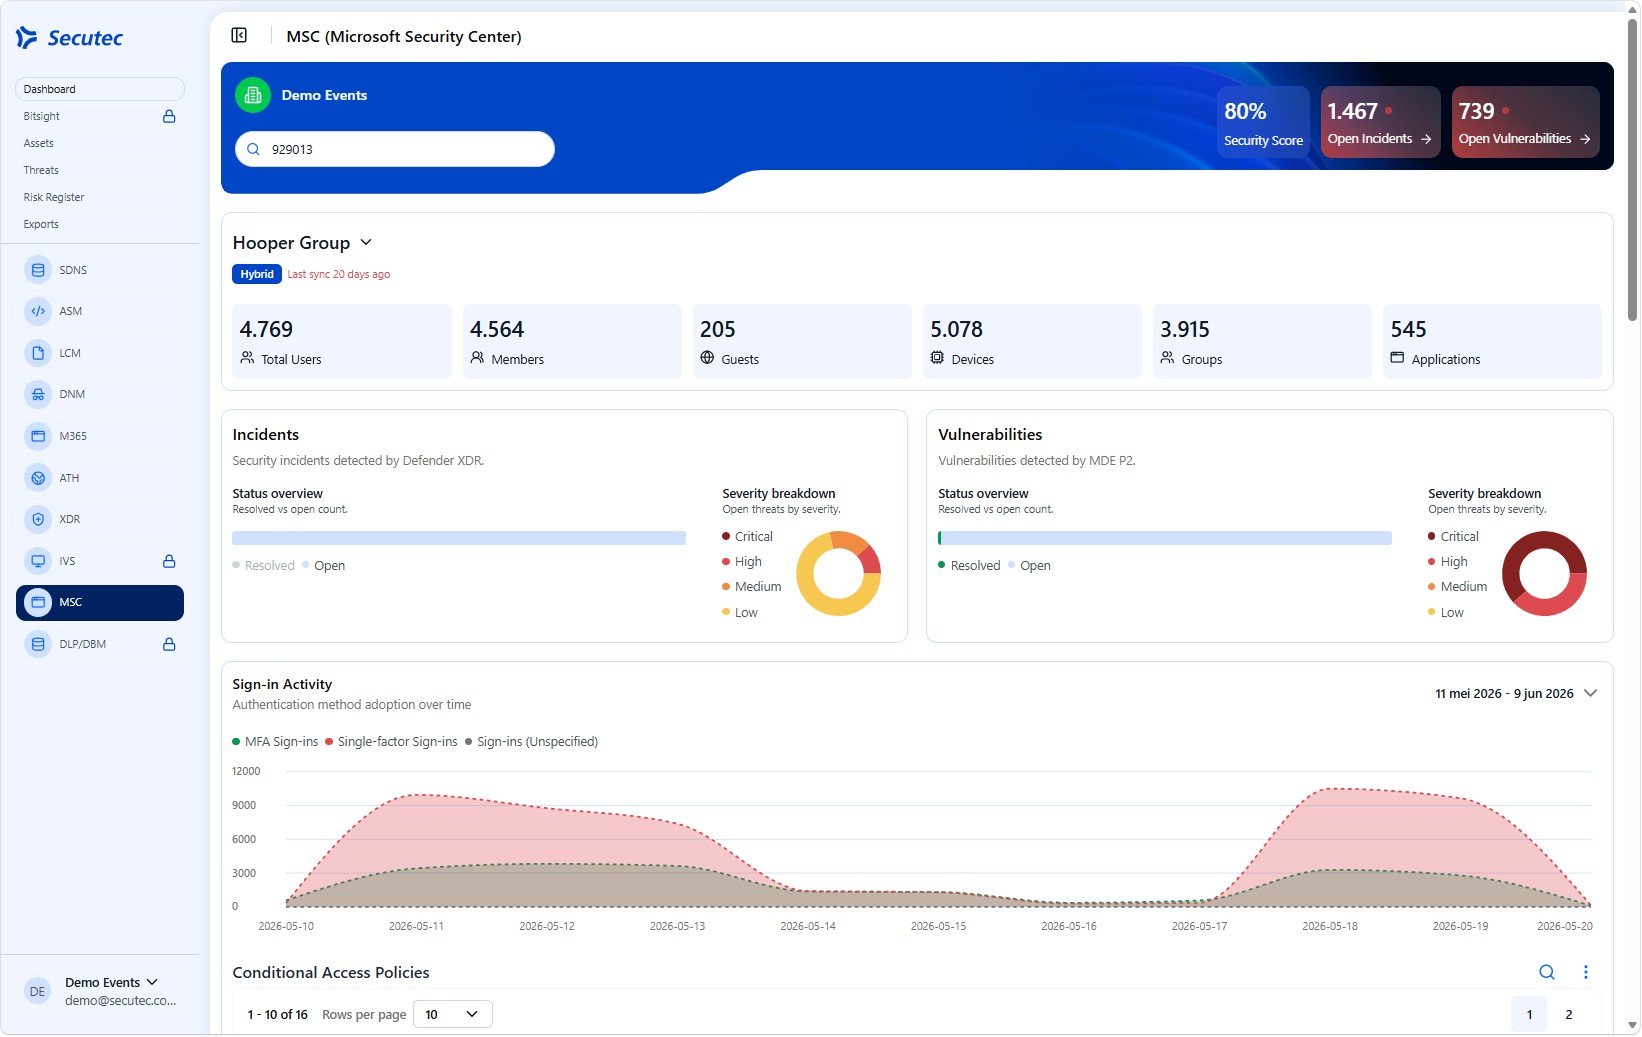
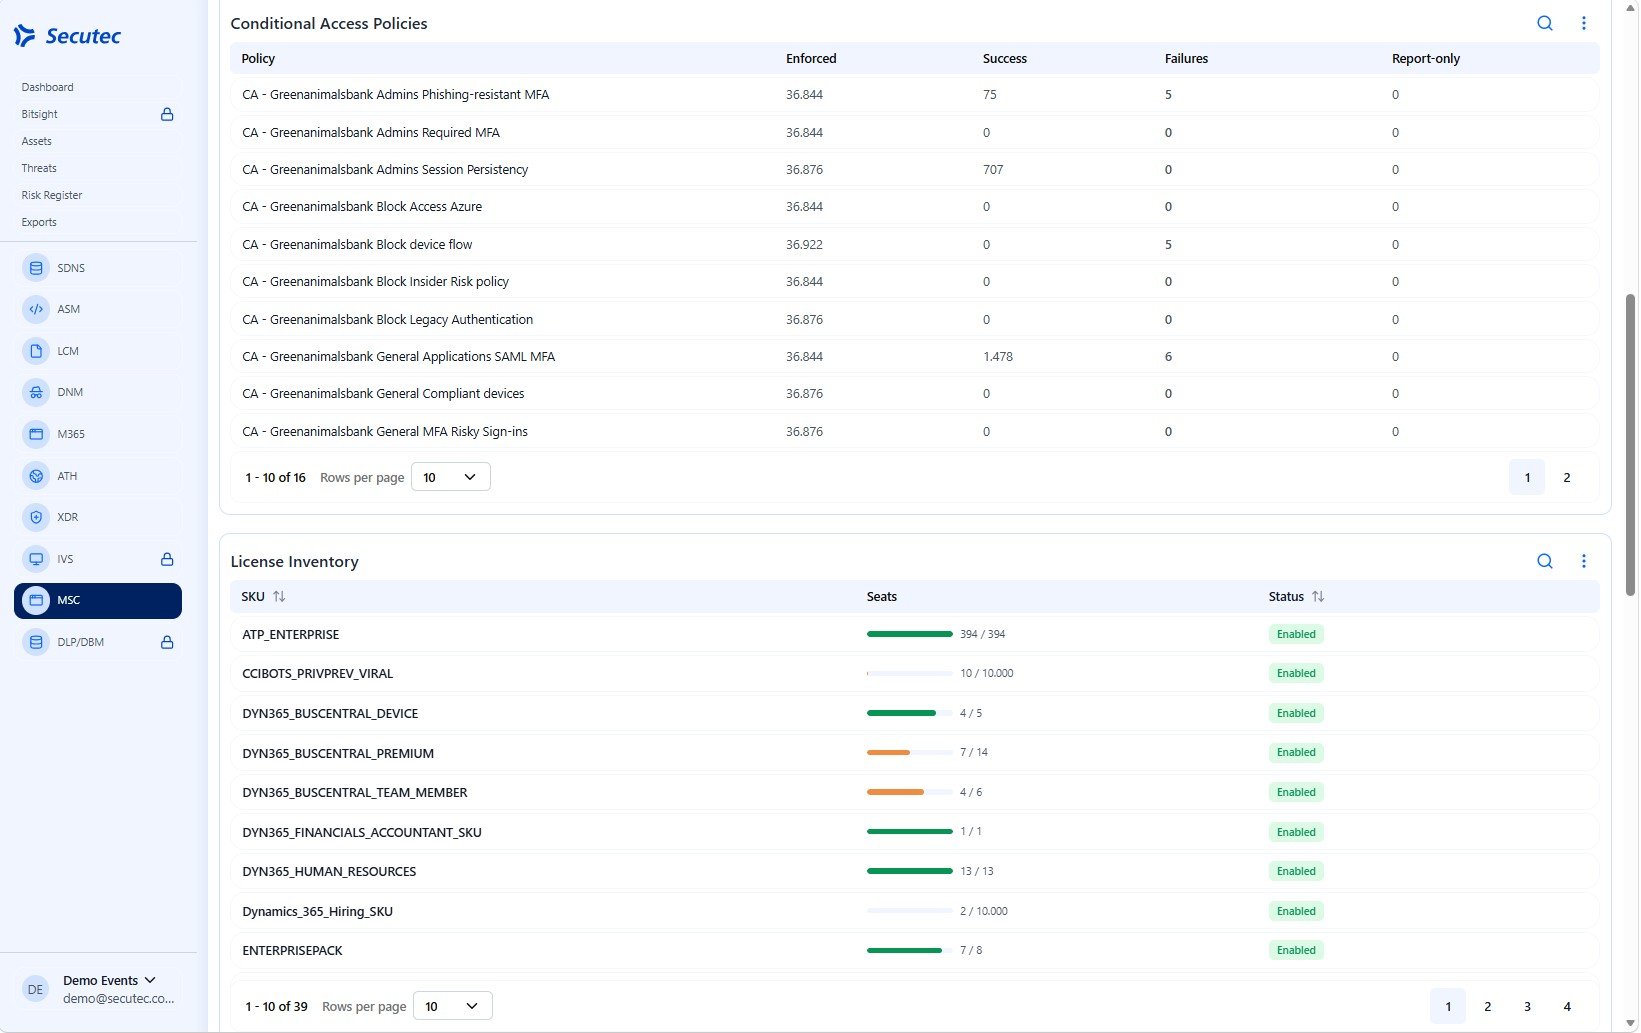
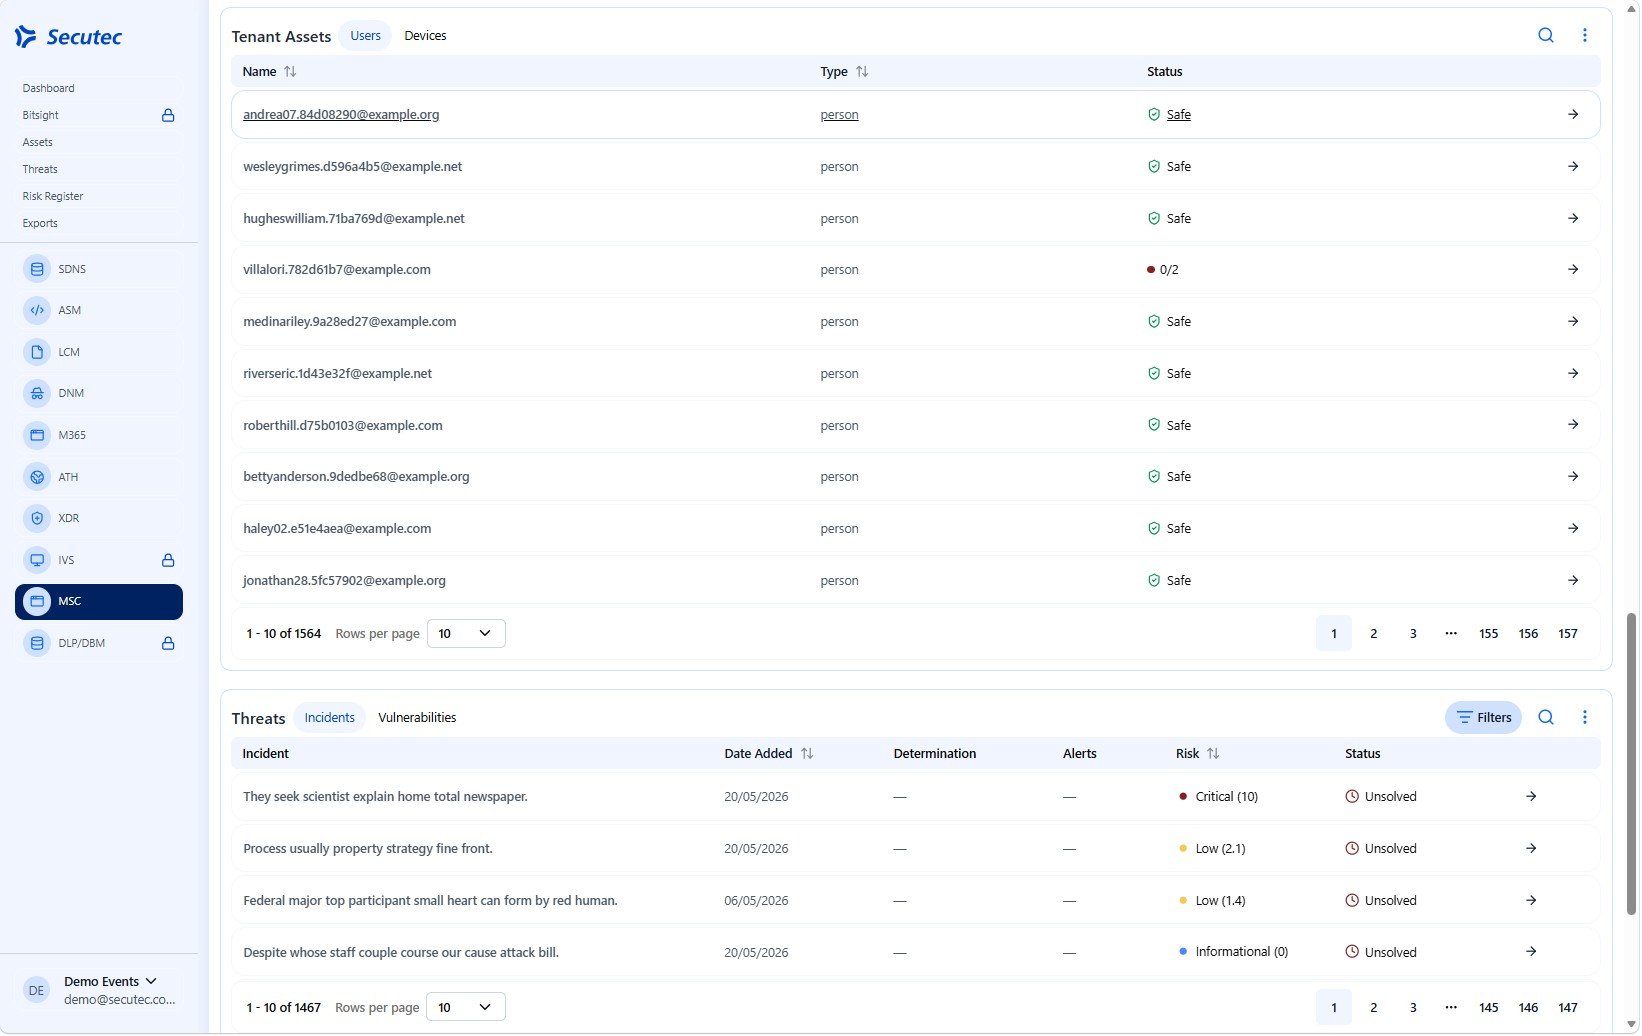
SecureSIGHT verzamelt en visualiseert incidenten, waarschuwingen en dreigingsinformatie uit uw Microsoft Security Center-omgeving en presenteert deze in één overzichtelijk platform.
De module consolideert gegevens uit onder meer:
- Microsoft Defender for Endpoint
- Microsoft Defender for Identity
- Microsoft Defender for Office 365
- Microsoft Defender for Cloud Apps
- Microsoft Defender Vulnerability Management
- Microsoft Security Exposure Management
Hierdoor ontstaat een volledig beeld van actieve dreigingen, verdachte activiteiten en beveiligingsincidenten binnen uw organisatie.
Waarom kiezen voor SecureSIGHT’s Microsoft Security Center & 24/7 Managed SOC?
-
24/7 Managed SOC Service
Uw Microsoft securityomgeving wordt continu bewaakt door onze ervaren security-analisten. Hierdoor beschikt uw organisatie over een ervaren cyberdefensieteam zonder zelf een eigen SOC te moeten uitbouwen.
-
Van losse alerts naar volledige aanvalscontext
Securityteams verliezen vaak kostbare tijd aan het analyseren van afzonderlijke meldingen.
Microsoft Defender EDR correleert deze meldingen automatisch tot incidenten en volledige attack stories. SecureSIGHT bouwt hierop verder door deze informatie te verrijken, visualiseren en contextualiseren.
U krijgt inzicht in:
- De volledige aanvalsketen
- Betrokken gebruikers, endpoints en systemen
- Impact en ernst van incidenten
- Prioritaire risico's en dreigingen
- Evolutie van incidenten doorheen de tijd
Dit zorgt voor snellere besluitvorming en een efficiëntere aanpak van security-incidenten.
-
Snellere detectie, snellere respons
Wanneer een ernstig beveiligingsincident wordt vastgesteld, telt elke minuut.
Het Secutec SOC ondersteunt bij:
- Accountcompromittaties
- Malware- en ransomware-incidenten
- Verdachte aanmeldingen
- Privilege escalation-aanvallen
- Phishing-gerelateerde incidenten
- Endpoint- en identity-gebaseerde dreigingen
Dankzij continue monitoring en gespecialiseerde analyse worden dreigingen sneller gedetecteerd en kunnen passende maatregelen sneller worden genomen.
-
Minder alert fatigue, meer focus
Veel organisaties worden geconfronteerd met honderden tot duizenden beveiligingsmeldingen per maand. Het onderscheiden van echte dreigingen van ruis vraagt expertise en continue opvolging.
SecureSIGHT helpt om:
- Relevante incidenten sneller te identificeren
- Prioriteiten correct te bepalen
- False positives te reduceren
- Securityteams te ontlasten
- Efficiënter te reageren op kritieke gebeurtenissen
Hierdoor kunnen interne teams zich focussen op hun kerntaken terwijl de meest kritieke beveiligingsincidenten de nodige aandacht krijgen.
-
Managementrapportering
SecureSIGHT biedt naast operationele monitoring ook inzicht op managementniveau.
Via duidelijke dashboards en rapportages krijgt u zicht op:- Incidenttrends
- Dreigingsniveaus
- Risico-evoluties
- Verbeterpunten binnen de beveiligingsomgeving
Zo beschikken zowel IT-teams als management over de nodige informatie om onderbouwde beslissingen te nemen.
"Wij transformeren uw securitydata naar concrete acties die uw cyberweerbaarheid versterken en halen zo maximale waarde uit uw Microsoft-securityinvesteringen."
24/7 Managed SOC Service
Uw Microsoft securityomgeving bewaakt door ervaren security-analisten
Technologie alleen volstaat niet om cyberdreigingen tijdig te detecteren en te stoppen.
Daarom wordt de Microsoft Security Center module ondersteund door het Secutec SOC, dat 24 uur per dag en 7 dagen per week toezicht houdt op uw Microsoft-securityomgeving.

Volledig geïntegreerd binnen SecureSIGHT
De Microsoft Security Center module werkt naadloos samen met andere SecureSIGHT-modules zoals:
- M365 (continue tenant security configuratie check)
- Active Managed Threat Hunting
- Attack Surface Management (ASM)
- Leaked Credentials & Darknet Monitoring
- SecureDNS
Hierdoor ontstaat één centraal platform voor het beheren van cyberrisico's, beveiligingsincidenten en operationele securityprocessen.
Neem controle over uw Microsoft security
Ontdek hoe onze innovatieve technologieën uw digitale assets kunnen beschermen.