
Optimieren Sie Ihre Microsoft-Sicherheit mit Überwachung rund um die Uhr und Incident Response
Ihre Microsoft-Sicherheitsplattform generiert täglich eine enorme Menge an Sicherheitsinformationen. Microsoft Defender EDR, Teil des Microsoft XDR-Ökosystems, korreliert Signale aus Endpunkten, Identitäten, E-Mails, Cloud-Umgebungen und Anwendungen zu Sicherheitsvorfällen, doch die effektive Interpretation und Nachverfolgung dieser Vorfälle bleibt für viele Unternehmen eine Herausforderung.
Mit dem Microsoft Security Center-Modul in SecureSIGHT erhalten Sie nicht nur vollständigen Einblick in Ihre Microsoft-Sicherheitsumgebung, sondern auch die Unterstützung des Secutec Security Operations Center (SOC) für kontinuierliche Überwachung, Analyse und Incident Handling.
Wir wandeln Ihre Sicherheitsdaten in konkrete Maßnahmen um, die Ihre Cyber-Resilienz stärken, und holen so den maximalen Nutzen aus Ihren Investitionen in Microsoft-Sicherheitslösungen.

Zentrale Visualisierung von Microsoft Defender EDR-Vorfällen
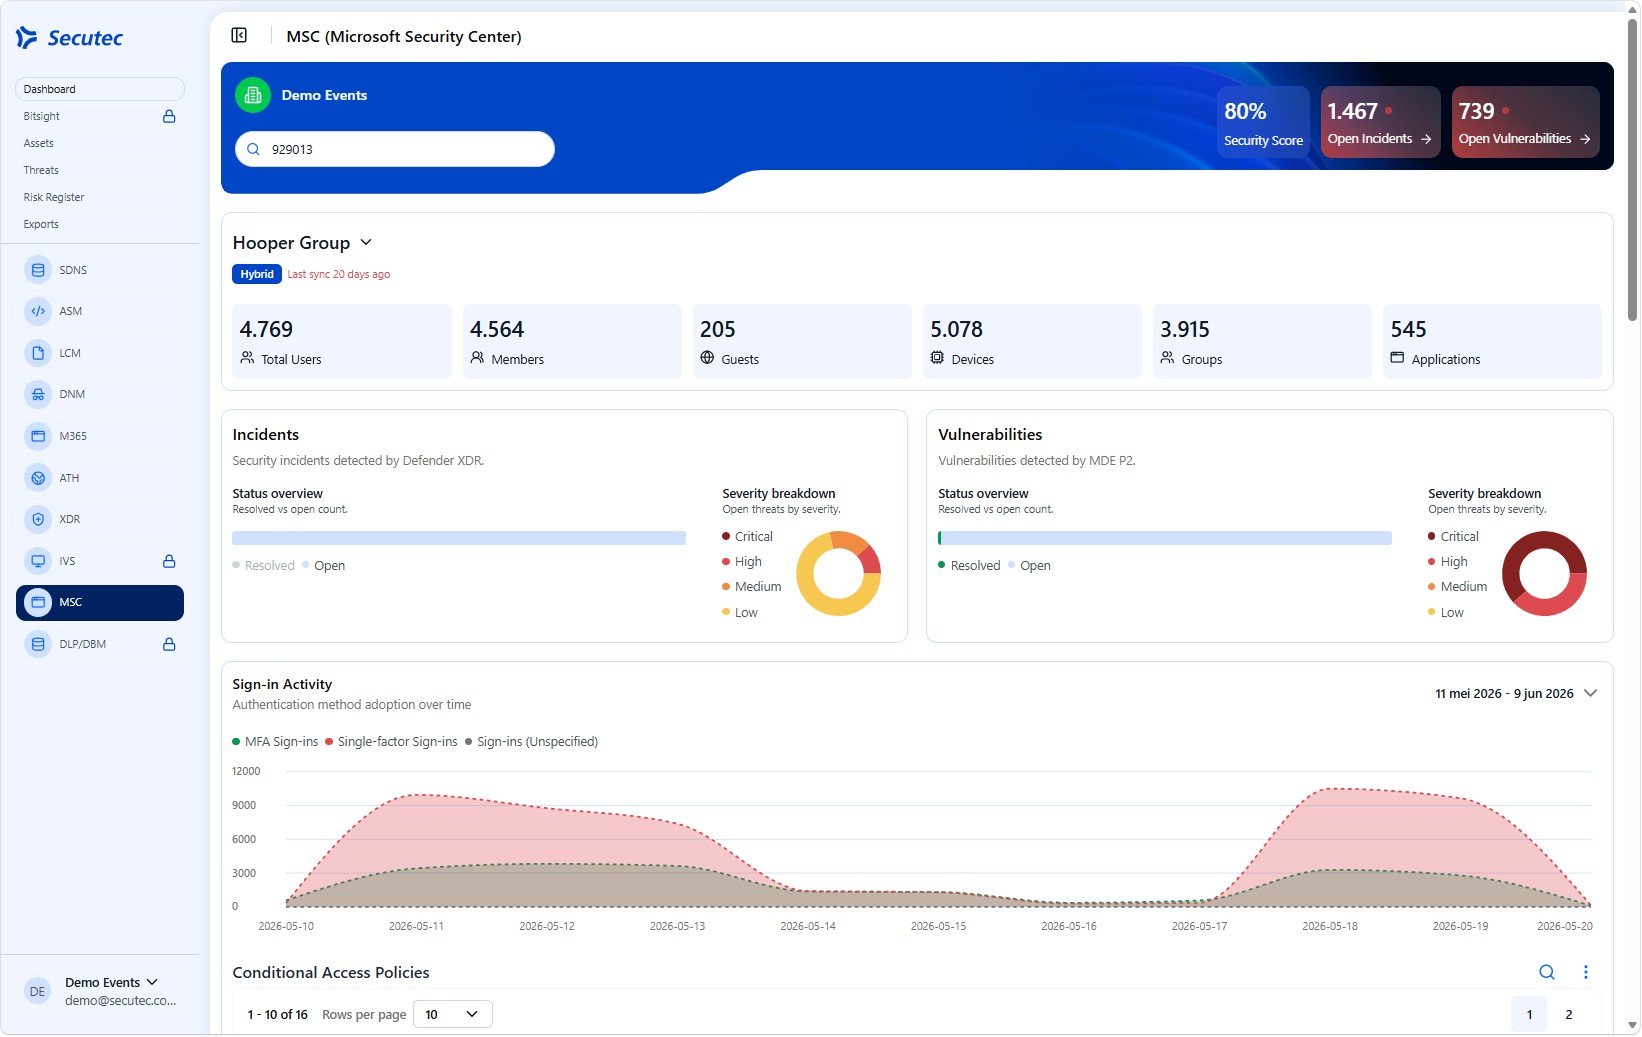
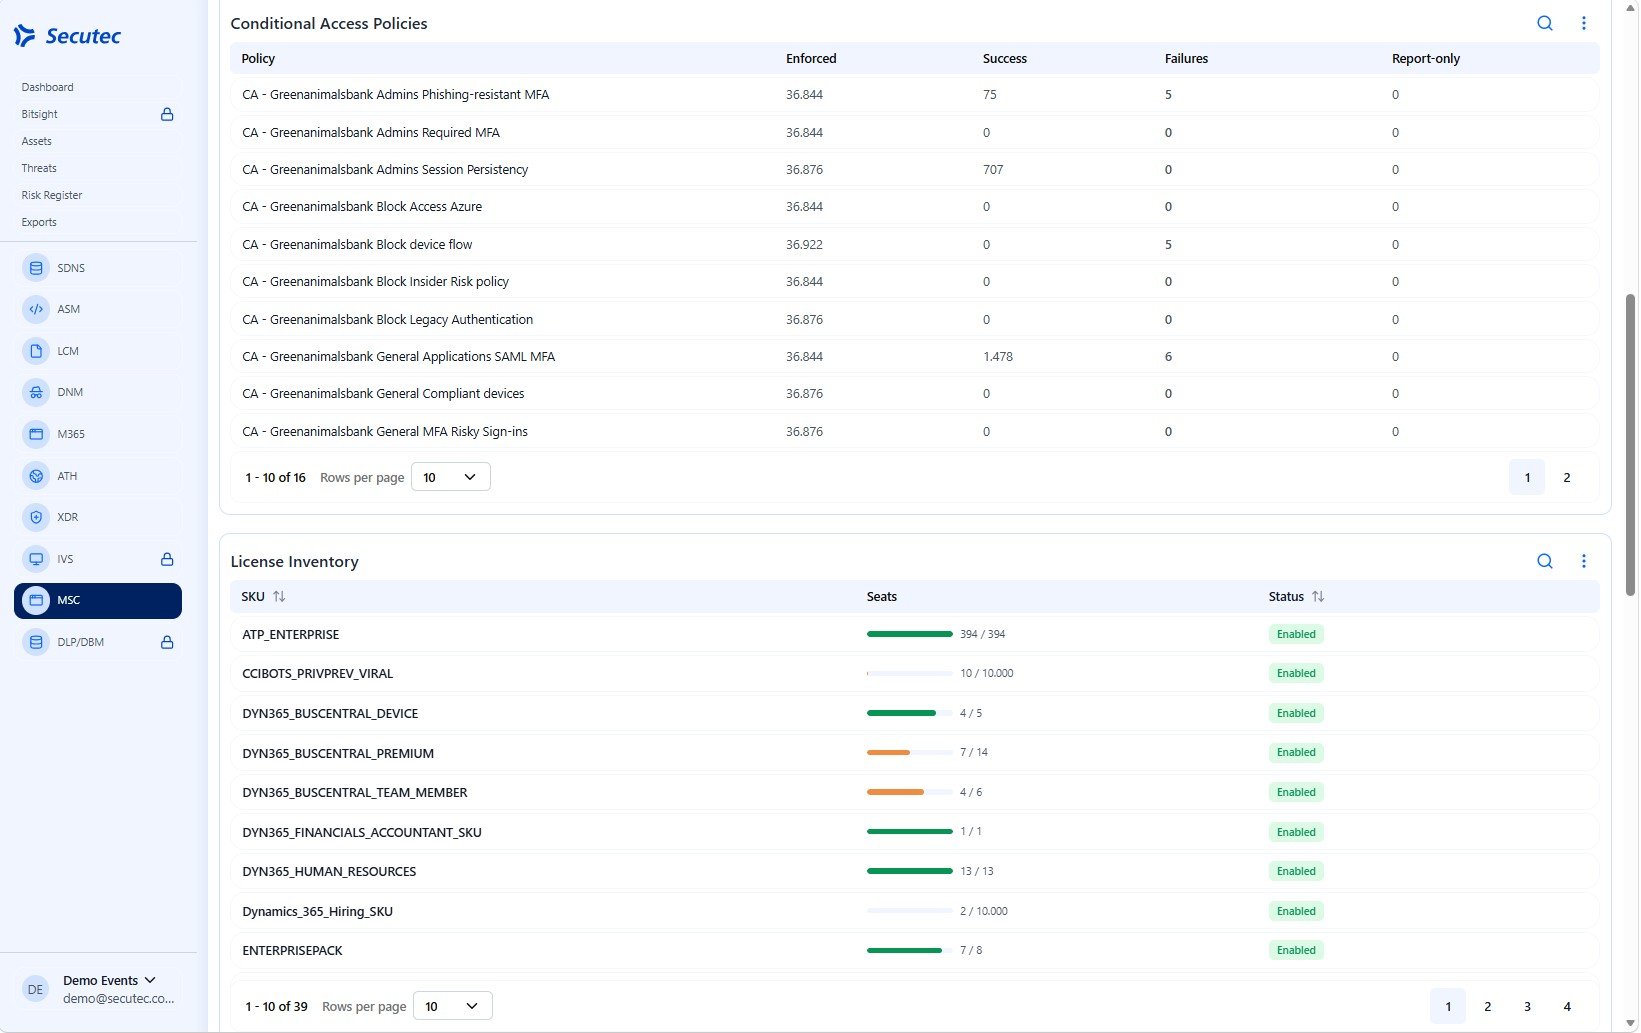
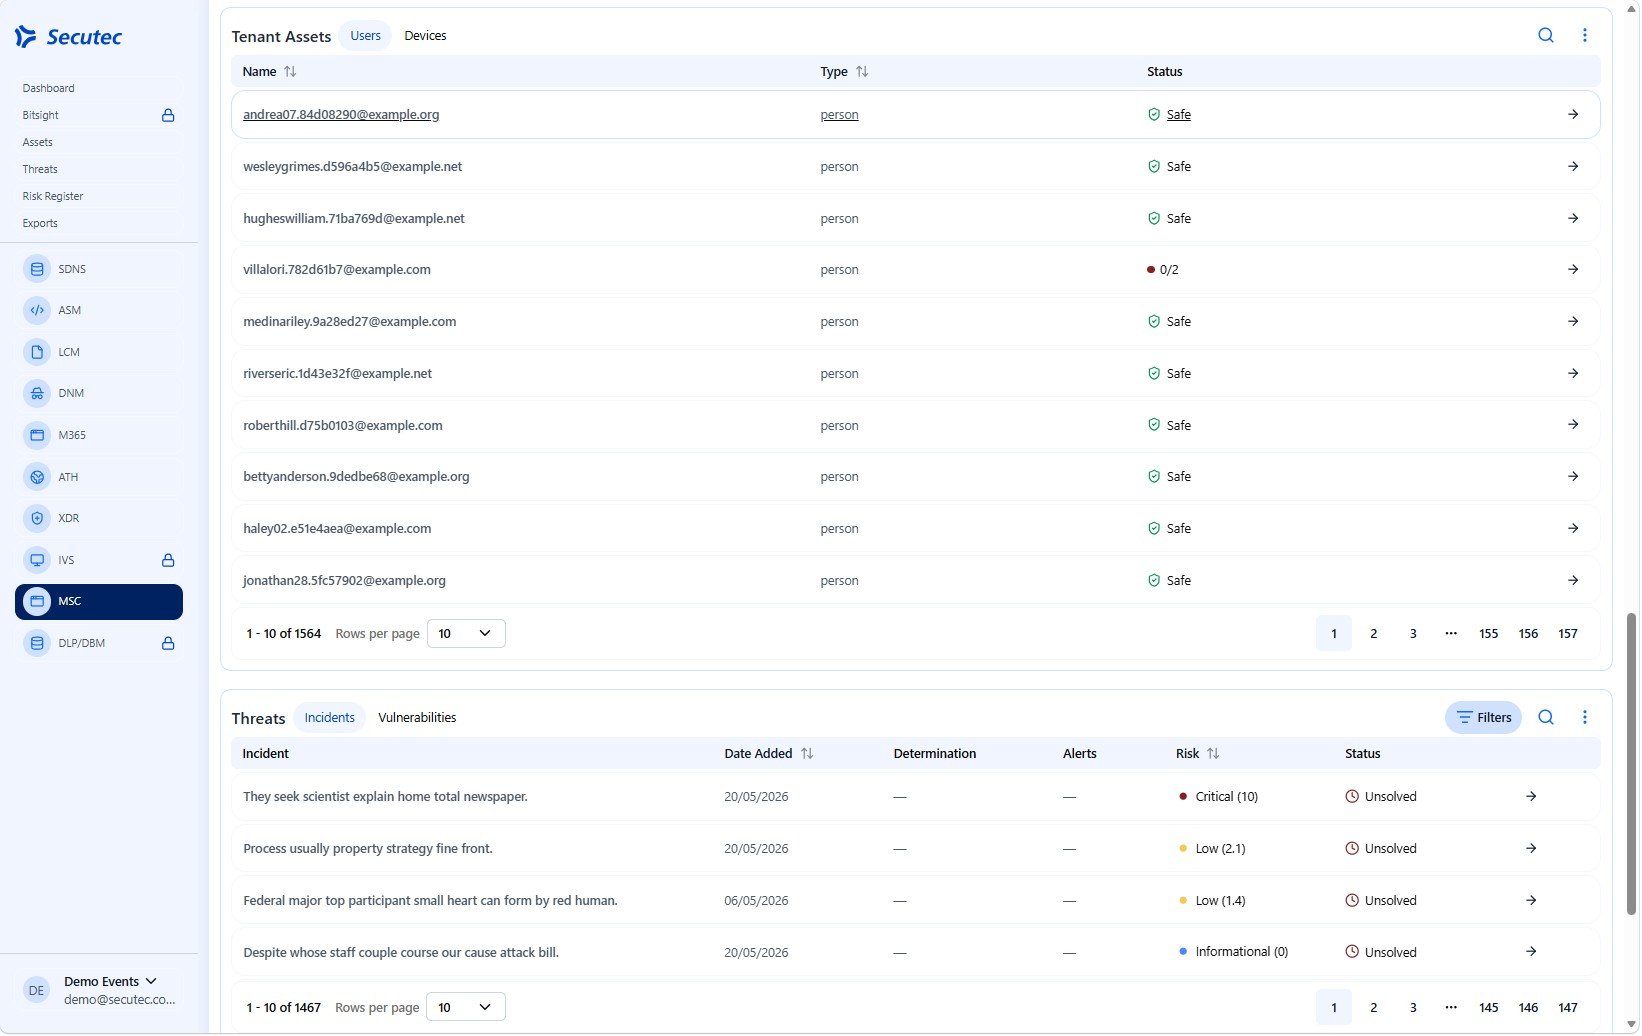
SecureSIGHT sammelt und visualisiert Vorfälle, Warnungen und Bedrohungsinformationen aus Ihrer Microsoft Security Center-Umgebung und präsentiert diese auf einer übersichtlichen Plattform.
Das Modul konsolidiert Daten unter anderem aus:
- Microsoft Defender for Endpoint
- Microsoft Defender for Identity
- Microsoft Defender für Office 365
- Microsoft Defender für Cloud-Apps
- Microsoft Security Exposure Management
- Microsoft Defender Vulnerability Management
Dadurch entsteht ein umfassendes Bild von aktiven Bedrohungen, verdächtigen Aktivitäten und Sicherheitsvorfällen in Ihrem Unternehmen.
Warum sollten Sie sich für SecureSIGHTs Microsoft Security Center & 24/7 Managed SOC entscheiden?
-
24/7 Managed SOC Service
Ihre Microsoft-Sicherheitsumgebung wird kontinuierlich von unseren erfahrenen Sicherheitsanalysten überwacht. Dadurch verfügt Ihr Unternehmen über ein erfahrenes Cyber-Sicherheitsteam, ohne selbst ein eigenes SOC aufbauen zu müssen.
-
Von einzelnen Warnmeldungen zum vollständigen Angriffskontext
Sicherheitsteams verlieren oft wertvolle Zeit mit der Analyse einzelner Meldungen.
Microsoft Defender EDR korreliert diese Meldungen automatisch zu Vorfällen und vollständigen Angriffsszenarien. SecureSIGHT baut darauf auf, indem es diese Informationen anreichert, visualisiert und in einen Kontext setzt.
Sie erhalten Einblick in:
- Die gesamte Angriffskette
- Betroffene Benutzer, Endpunkte und Systeme
- Auswirkungen und Schweregrad von Vorfällen
- Prioritäre Risiken und Bedrohungen
- Entwicklung der Vorfälle im Zeitverlauf
Dies ermöglicht eine schnellere Entscheidungsfindung und einen effizienteren Umgang mit Sicherheitsvorfällen.
-
Schnellere Erkennung, schnellere Reaktion
Wenn ein schwerwiegender Sicherheitsvorfall festgestellt wird, zählt jede Minute.
Das Secutec SOC unterstützt bei:
- Kontokompromittierungen
- Malware- und Ransomware-Vorfälle
- Verdächtigen Anmeldungen
- Angriffen zur Privilegienerweiterung
- Phishing-bezogenen Vorfällen
- Endpunkt- und identitätsbasierte Bedrohungen
Dank kontinuierlicher Überwachung und spezialisierter Analyse werden Bedrohungen schneller erkannt und können geeignete Maßnahmen schneller ergriffen werden.
-
Weniger Alarmmüdigkeit, mehr Fokus
Viele Unternehmen sehen sich monatlich mit Hunderten bis Tausenden von Sicherheitsmeldungen konfrontiert. Die Unterscheidung zwischen echten Bedrohungen und irrelevanten Meldungen erfordert Fachwissen und eine kontinuierliche Nachverfolgung.
SecureSIGHT hilft dabei:
- Relevante Vorfälle schneller zu identifizieren
- Prioritäten richtig zu setzen
- False Positives zu reduzieren
- Sicherheitsteams zu entlasten
- Effizienter auf kritische Ereignisse zu reagieren
Dadurch können sich interne Teams auf ihre Kernaufgaben konzentrieren, während die kritischsten Sicherheitsvorfälle die nötige Aufmerksamkeit erhalten.
-
Management-Berichterstattung
SecureSIGHT bietet neben der operativen Überwachung auch Einblicke auf Managementebene.
Über übersichtliche Dashboards und Berichte erhalten Sie Einblick in:
- Vorfallstrends
- Bedrohungsstufen
- Risikoentwicklungen
- Verbesserungsmöglichkeiten innerhalb der Sicherheitsumgebung
So verfügen sowohl IT-Teams als auch das Management über die notwendigen Informationen, um fundierte Entscheidungen zu treffen.
"Wir wandeln Ihre Sicherheitsdaten in konkrete Maßnahmen um, die Ihre Cyber-Resilienz stärken, und holen so den maximalen Nutzen aus Ihren Investitionen in Microsoft-Sicherheit heraus."
24/7 Managed SOC Service
Ihre Microsoft-Sicherheitsumgebung wird von erfahrenen Sicherheitsanalysten überwacht
Technologie allein reicht nicht aus, um Cyberbedrohungen rechtzeitig zu erkennen und zu stoppen.
Deshalb wird das Microsoft Security Center-Modul vom Secutec SOC unterstützt, das Ihre Microsoft-Sicherheitsumgebung rund um die Uhr überwacht.

Vollständig in SecureSIGHT integriert
Das Microsoft Security Center-Modul arbeitet nahtlos mit anderen SecureSIGHT-Modulen zusammen, wie zum Beispiel:
- M365 (kontinuierliche Überprüfung der Tenant-Sicherheitskonfiguration)
- Active Threat Hunting
- Attack Surface Management (ASM)
- Überwachte Anmeldedaten & Darknet-Überwachung
- SecureDNS
Dadurch entsteht eine zentrale Plattform für das Management von Cyberrisiken, Sicherheitsvorfällen und operativen Sicherheitsprozessen.
Entdecken Sie unsere weiteren SecureSIGHT-Lösungen
Übernehmen Sie die Kontrolle über Ihre Microsoft-Sicherheit
Entdecken Sie, wie unsere innovativen Technologien Ihre digitalen Assets schützen können.